NinjaOne Patch Yönetimi: Windows, macOS, Linux ve Üçüncü Parti Uygulamalarda Otonom Yamalama
NinjaOne patch yönetimi, işletim sistemi ve üçüncü parti uygulama güncellemelerini tek bir bulut konsolundan tespit eden, onaylayan, dağıtan ve raporlayan; üstelik sorunlu güncellemeleri yapay zekâ ile önceden işaretleyen bir modüldür. NinjaOne'ın resmi Autonomous Patch Management sayfasında belirtildiği üzere, sıfır dokunuşlu otomasyon sayesinde uç noktalar %90'a varan oranda daha hızlı yamalanabiliyor. VPN, etki alanı (domain) veya şirket içi sunucu gerektirmeyen agent tabanlı mimari, uzaktan çalışan cihazları da aynı politika altında tutmayı mümkün kılıyor. Kurumunuzdaki yama süreçlerini birlikte değerlendirmek için LeadPro ekibiyle iletişime geçebilirsiniz.
- Windows, macOS ve Linux için tek konsoldan yama
- Adobe, Java, Chrome gibi üçüncü parti uygulamalar
- Patch Intelligence AI ile riskli güncellemeleri otomatik duraklatma
- Önem derecesine göre otomatik / manuel onay kuralları
- Uyumluluk, başarısız dağıtım ve zafiyet raporları

 G2 Fall 2026 rozetleri · Gartner 2026 Magic Quadrant (Endpoint Management Tools) Leader
🎯 NinjaOne Patch Yönetimi ile Elde Edeceğiniz Kazanımlar
- Uç noktaların yamasız kaldığı süre kısalır: Güvenlik güncellemeleri önem derecesine (Critical, Important, Moderate, Low) göre belirli bir gün sayısı sonunda otomatik onaylanabilir; KB numarasıyla tanımlanan global onaylar tüm tenant'a tek seferde uygulanır.
- Sorunlu güncellemeler sahaya çıkmadan durdurulur: Patch Intelligence AI; telemetri, forumlar ve dağıtım sinyallerini analiz ederek kararsız güncellemeleri işaretler ve otomatik olarak duraklatır, IT ekibi bunları reddedebilir ya da manuel onaylayabilir.
- Uzaktaki cihazlar kapsam dışında kalmaz: Bulut öncelikli, agent tabanlı yapı sayesinde şirket ağına, domain'e veya VPN'e bağlı olmayan dizüstü bilgisayarlar da aynı yama politikasını alır.
- Bant genişliği kontrol altında kalır: Patch caching ile alt ağdaki tek bir Windows cihaz yamaları indirip diğer cihazlara dağıtır; "Stagger Over Time" ayarı ise tarama ve kurulum başlangıçlarını cihazlara rastgele yayar.
- Denetime hazır kayıt tutulur: Patch Activity Log hangi yöneticinin hangi yamayı ne zaman onayladığını ya da reddettiğini gösterir; uyumluluk ve başarısız dağıtım raporları talep anında üretilir.
💡 Pratik Bilgiler
Bulut tabanlı ve agent tabanlı; şirket içi sunucu veya VPN gerekmez. NinjaOne'ın kendine ait bir tarama motoru yoktur, agent her cihazın yerel güncelleme motorunu politikaya göre yönetir.
İşletim sistemi yamaları: Windows, macOS, Linux. Üçüncü parti yazılım yamaları: Windows ve macOS.
Administration > Policies > Agent Policies altındaki Patching ve Software Patching sekmeleri; cihazlar ilgili politikaya organizasyon panelinden bağlanır.
WSUS yönlendirmesi, üçüncü parti zafiyet tarayıcısı verisi içe aktarma, e-posta / SMS / Slack bildirimleri.
NinjaOne dokümantasyonuna göre yama yönetimi için ayrı bir patching lisansı gerekmez.
Kurulum, politika tasarımı ve pilot süreçlerinde LeadPro teknik ekibi yanınızda.
Çoklu İşletim Sistemi ve Patch Intelligence AI
Heterojen bir ortamda en büyük zorluk, her işletim sistemi için ayrı araç ve ayrı takvim yönetmektir. NinjaOne, Windows, macOS ve Linux yamalarını üçüncü parti uygulamalarla birlikte önceliklendirip tek panelden dağıtır. Böylece sunucular, iş istasyonları ve dizüstü bilgisayarlar aynı görünürlük ekranında toplanır.
Patch Intelligence AI ise bu sürecin "güvenlik freni" görevini üstlenir: telemetri, topluluk forumları ve dağıtım sinyallerinden yola çıkarak uyumluluk, kararlılık veya güvenlik sorunu yaratabilecek yamaları işaretler ve otomatik olarak duraklatır. Sıfır gün açıklarında ise manuel kontroller ve zafiyet verisi içe aktarma ile hızlı müdahale mümkündür.


Tespit, onay, dağıtım ve durum takibi sıfır dokunuşla ilerler.

Üçüncü parti tarayıcı bulguları yönetilen cihazlarla eşleştirilir.

Uzaktaki uç noktalar ağ, domain veya VPN olmadan yamalanır.
Yama Döngüsünü Uçtan Uca Yöneten Yetenekler

Önleyici Yama Onayları
Otomatik onaylar cihazların yamasız kaldığı süreyi kısaltır; global onaylar KB güncellemelerini tüm cihazlara iter.

Reboot Yönetimi
Otomatik yeniden başlatmalar uyumluluğu ve teknisyen verimliliğini artırırken kullanıcı deneyimini korur.

Uyarılar ve Bildirimler
Bekleyen veya başarısız yamalar e-posta, SMS ve Slack gibi kanallardan teknisyenlere bildirilir.

Yama Aktivite Kaydı
Hangi yöneticinin hangi yamayı ne zaman onayladığı veya reddettiği izlenir; destek çağrıları azalır.

Patch Caching
Bant genişliği kısıtlı lokasyonlarda yamalar yerel olarak önbelleğe alınıp alt ağdaki cihazlara dağıtılır.

Yama Paneli (Dashboard)
Sunucu, iş istasyonu ve dizüstü bilgisayarlardaki zafiyetler tespit edilip yamalar ölçekli şekilde dağıtılır.
Politika Tabanlı Otomatik Yama Dağıtımı: Teknik Detaylar
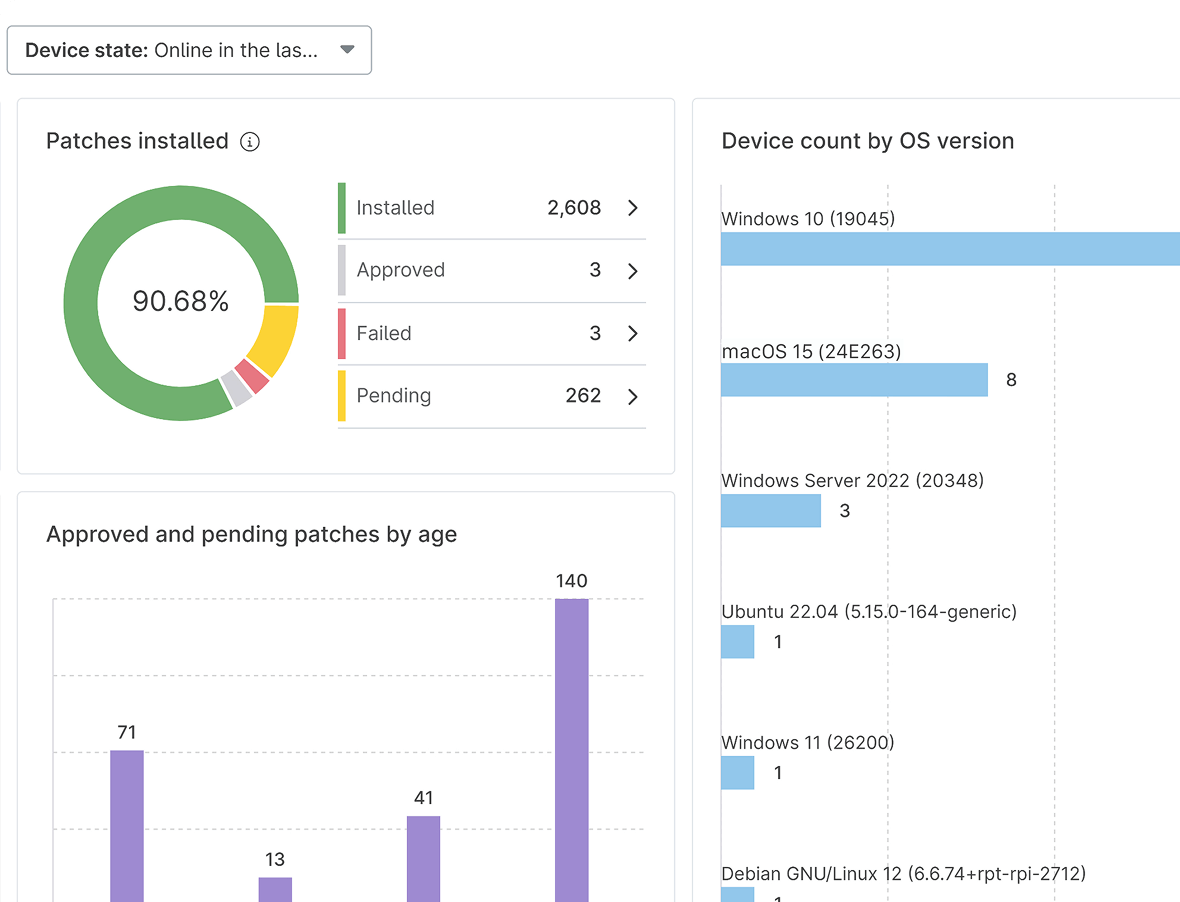
NinjaOne'da yama davranışı agent politikaları üzerinden tanımlanır. Her politika; tarama takvimi, güncelleme takvimi, yeniden başlatma seçenekleri, yama öncesi/sonrası otomasyonlar ve onay ayarlarını birlikte taşır. Bu sayede test grubu, pilot grup ve üretim grubu için farklı politikalar oluşturarak kademeli bir dağıtım akışı kurmak kolaylaşır.
- Güvenlik güncellemeleri: Critical / Important / Moderate / Low seviyelerinin her biri için "X gün sonra otomatik onayla", "manuel onay" veya "reddet".
- Genel ve gelişmiş onaylar: Update Rollup, Service Pack, Feature Pack, Definition Pack ile sürücü ve feature update'ler Important / Optional olarak ayrı yönetilir.
- Onay geçersiz kılma: Tek bir yama KB numarasıyla onaylanabilir ya da reddedilebilir.
- WSUS desteği: Windows cihazlar kurumun WSUS sunucusuna yönlendirilebilir; onaylar WSUS'ta, tarama/kurulum pencereleri ve reboot ayarları NinjaOne'da kalır.
Not: NinjaOne dokümantasyonu, tüm yamaların körü körüne otomatik onaylanmasına karşı uyarır ve güncellemelerin önce bir test grubunda denenmesini önerir.
Raporlama ve Gerçek Hayat Senaryoları
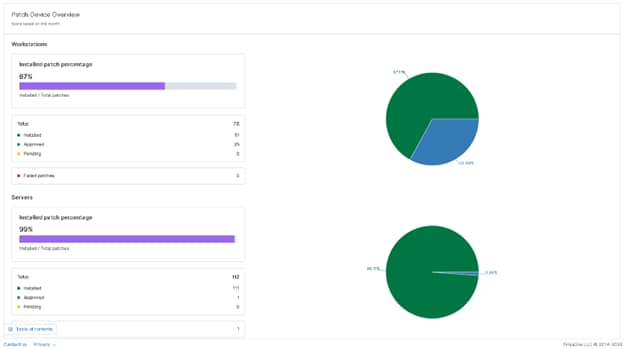
Yama raporları; kurulu, onaylı, bekleyen ve başarısız yamaları cihaz bazında gösterir. Her cihaz için işletim sistemi, yama sayıları, son tarama tarihi, tarama sonucu ve bekleyen yeniden başlatmalar görüntülenir. Raporlar cihaz grubuna ve döneme göre filtrelenebilir, zamanlanmış olarak otomatik üretilebilir.
NinjaOne, yama süreçlerini ISO/IEC 27001 ve ISO/IEC 27002 Kontrol 8.8 ("Teknik zafiyetlerin yönetimi") ile ilişkilendirir; belgelenmiş yama geçmişi iç denetim ve denetim hazırlığında kanıt olarak kullanılabilir.
🏢 Kurumsal IT ekibi
Bakım penceresi sonrasında başarısız ve bekleyen yamaları tek raporda görüp önceliklendirir; güvenlik ve uyumluluk toplantılarına hazır veriyle gelir.
🤝 MSP (Yönetilen Hizmet Sağlayıcı)
Her müşteri için zamanlanmış yama raporları üreterek aylık değerlendirme ve QBR toplantılarında müşteriye hazır özetler sunar.
🌍 Dağıtık şube yapısı
Bant genişliği düşük şubelerde patch caching ve kademeli (staggered) kurulum ile hat tıkanmadan tüm cihazlar güncel tutulur.


NinjaOne Patch Yönetimini Kurumunuzda Kullanmaya Başlayın
LeadPro olarak NinjaOne kurulum, lisanslama ve teknik destek süreçlerinde yanınızdayız.