Monitic Yama Yönetimi: CVE Odaklı, Tek Ajanla Otomatik Patch Süreci
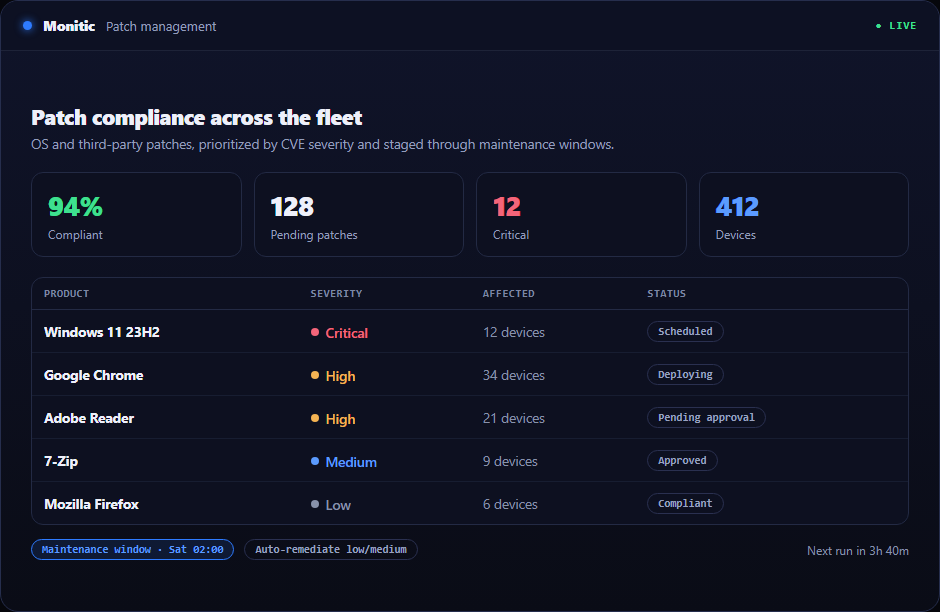
Monitic yama yönetimi, güncellemeleri yayın tarihine göre değil, uç noktalarınızdaki gerçek güvenlik açığı maruziyetine göre sıralayan bir patch management modülüdür. Monitic, NVD (National Vulnerability Database) CVE verilerini sürekli eşitler, bu verileri her uç noktadaki kurulu yazılım envanteriyle eşleştirir ve istismar edilebilir açık taşıyan sistemleri öne çıkarır. Tespit, önceliklendirme ve dağıtım; izlemede kullanılan aynı hafif ajan ve aynı konsol üzerinden yürür. Modülün resmi detaylarına Monitic Yama Yönetimi sayfasından ulaşabilir, kendi ortamınız için değerlendirme talebinizi LeadPro iletişim sayfası üzerinden iletebilirsiniz.
- NVD CVE verisi ile kurulu yazılım eşleştirmesi
- Windows Update yönetimi ve mevcut WSUS ile entegrasyon
- Üçüncü taraf uygulamalar için aynı dağıtım motoru
- Uç nokta bazında canlı dağıtım takibi
- Denetime hazır, filo geneli yama raporları
🎯 Monitic Yama Yönetimi ile Neler Kazanırsınız?
- Risk bazlı sıralama: Düz bir "bekleyen güncellemeler" listesi yerine, bilinen açık taşıyan yazılımın hangi uç noktalarda çalıştığı görülür; ekip ilk olarak gerçekten maruz kalan sistemlere odaklanır.
- Tek yama programı: İşletim sistemi ve üçüncü taraf uygulama yamaları aynı ajan, aynı zamanlama ve aynı raporlama hattından geçer; iki ayrı araç ve iki ayrı takvim yönetme zorunluluğu ortadan kalkar.
- WSUS yatırımını korur: Mevcut WSUS altyapısı yerinde kalabilir ve Monitic konsolu altına alınır; WSUS yoksa Windows Update doğrudan yönetilebilir.
- Başarısızlığı zamanında görürsünüz: Her dağıtım ajan görevi olarak çalışır; indirme, kurulum ve tamamlanma aşamaları uç nokta bazında canlı izlendiği için hatalı kurulumlar çalışma sırasında fark edilir.
- Denetime hazır kanıt: Güncel, bekleyen ve başarısız uç noktaları (başarısızlık nedenleriyle birlikte) gösteren filo geneli raporlar, uyumluluk denetimlerinde kanıt olarak kullanılabilir.
💡 Pratik Bilgiler
CVE Odaklı Önceliklendirme: Önce İstismar Edilebilir Olanı Yamalayın
Klasik yama araçları çoğu zaman "yayımlanan tüm güncellemeleri" aynı ağırlıkta listeler; hangisinin gerçek risk taşıdığına ekip karar vermek zorunda kalır. Monitic bu kararı veriye bağlar: NVD'den eşitlenen CVE kayıtları, ajanın topladığı kurulu yazılım envanteriyle eşleştirilir. Böylece hangi uygulamanın hangi sürümünün bilinen bir açık içerdiği ve bu sürümün hangi uç noktalarda çalıştığı doğrudan görülür.
Envanter, sağlama toplamı (checksum) tabanlı değişiklik tespitiyle güncel tutulur. Değerlendirme bir satın alma listesine değil, uç noktada gerçekten kurulu olana dayandığından, onaysız kurulmuş ("shadow") yazılımlar da onaylı yazılımlarla aynı yama kuyruğunda yer alır.
NVD Eşitlemesi
CVE verisi sürekli eşitlenir; kuyruk yayın tarihine göre değil, gerçek maruziyete göre sıralanır.
Etkilenen Uç Noktalar
Açık taşıyan uygulamanın hangi cihazlarda kurulu olduğu tek ekranda listelenir.
Güvenlik Açığı Yönetimi Bağlantısı
Aynı veri, daha derin tarama ve düzeltme için Güvenlik Açığı Yönetimi modülünde de kullanılır.
Windows Update, WSUS ve Üçüncü Taraf Uygulamalar Tek Motorda
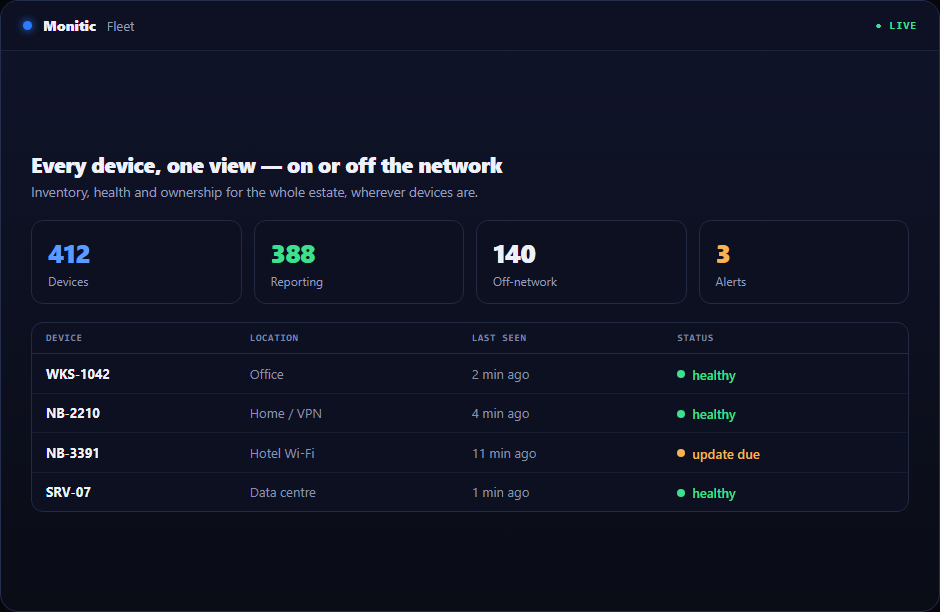
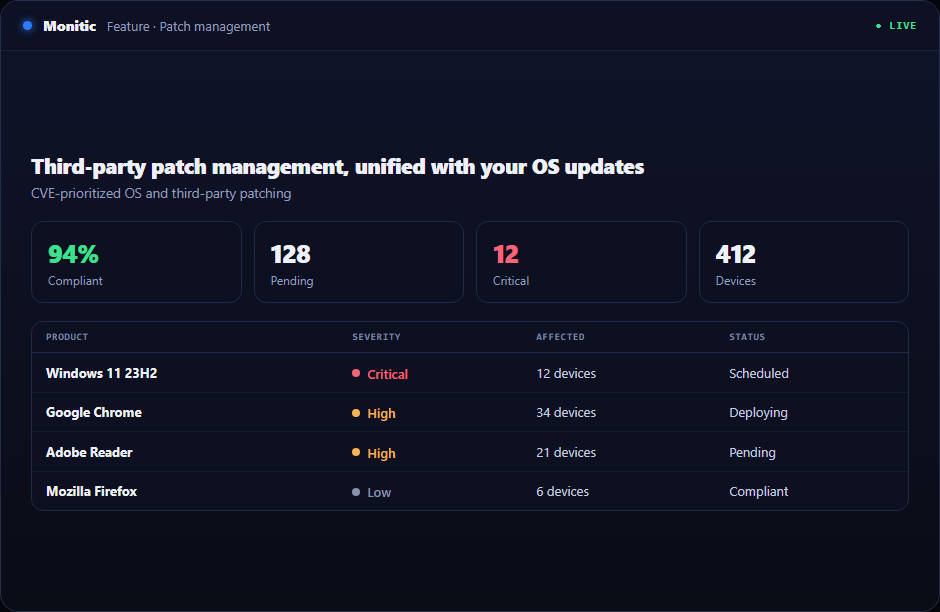
Birçok kurumda yama süreci WSUS konsolları, GPO ayarları ve manuel kontrol listeleri arasında dağılmış durumdadır. Monitic bu parçaları tek konsolda toplar: hangi güncellemelerin mevcut olduğu, hangi uç noktaların bunlara ihtiyaç duyduğu ve hangilerinin güncel olduğu aynı yerde görülür. Windows Update'in kapsamadığı tarayıcılar, çalışma zamanları (runtime) ve ofis/üretkenlik uygulamaları da aynı ajan görevleriyle yamalanır.
Merkezi Windows Update
Onay, dağıtım ve durum bilgisi tek konsolda.
WSUS Entegrasyonu
Mevcut WSUS yerinde kalır; filo geneli görünürlük ve raporlama eklenir.
Üçüncü Taraf Yamalama
Envanterde bulunan uygulamalar, OS yamalarıyla aynı hattan güncellenir.
Çakışma Yok
WSUS ve üçüncü taraf yamalama birbirini tamamlar, aynı durum raporunda birleşir.
Zamanlanmış Yama Çalışmaları ve Canlı Dağıtım Takibi
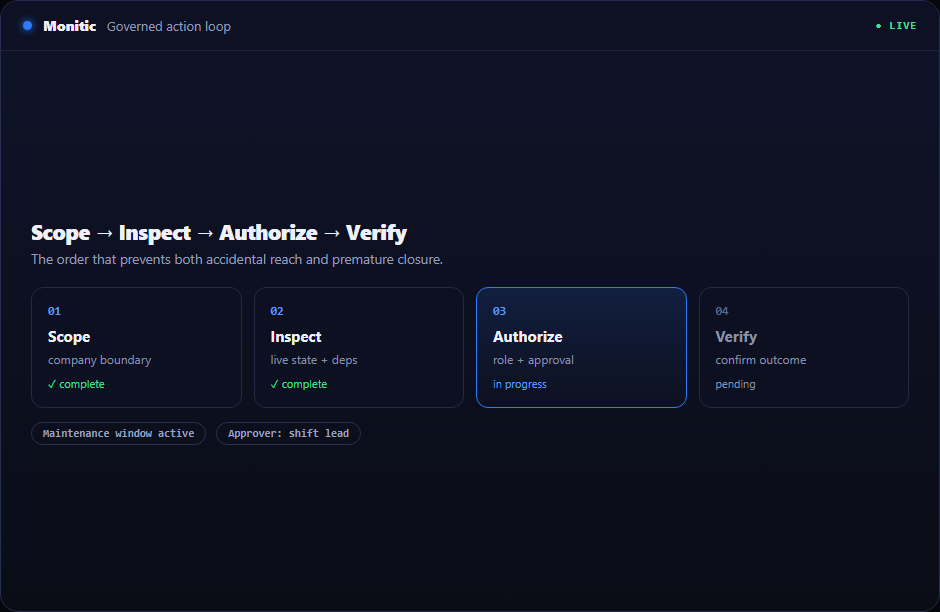
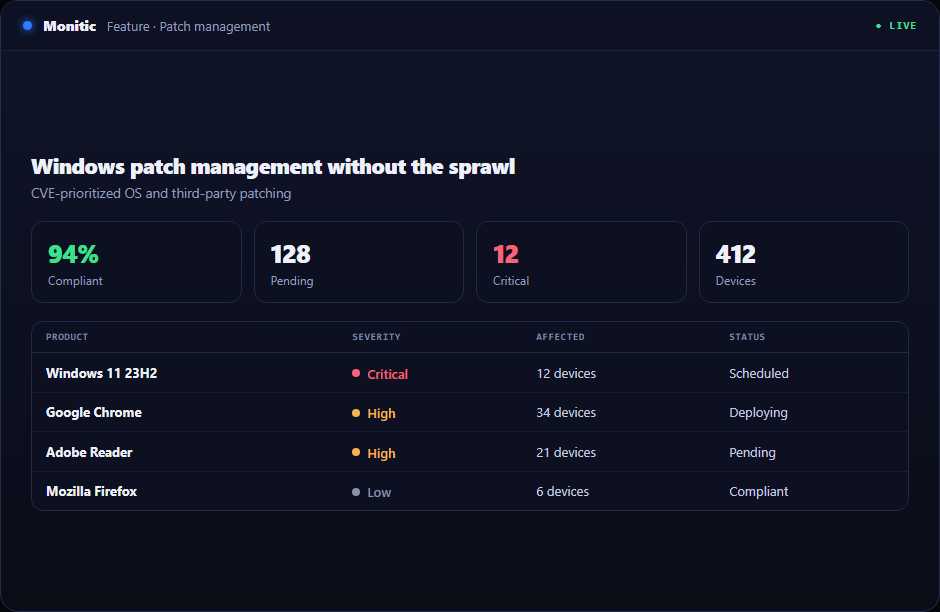
Monitic'te her yama dağıtımı bir ajan görevi olarak çalışır. Bu sayede indirme, kurulum ve tamamlanma aşamaları her uç nokta için canlı olarak izlenir; "gönderdik, umarız kurulmuştur" belirsizliği ortadan kalkar. Kurulumu başarısız olan cihazlar çalışma sürerken görünür hâle gelir ve müdahale için zaman kalır.
Rutin yamalama, platformun otomasyon motoru üzerinden tamamen zamanlanabilir: gece saatleri, hafta sonları veya değişiklik yönetimi politikanızın gerektirdiği herhangi bir periyot. Acil güvenlik güncellemeleri ise CVE eşleşmelerine göre öne alınır.
- Gözetimsiz, tanımlı takvimle çalışan yama döngüleri
- Uç nokta bazında durum ve çalışma sonrası raporla başarı doğrulaması
- Aynı motorla hem OS hem uygulama yamaları
Kimler İçin? Raporlama ve Kullanım Senaryoları
Yama yönetiminin değeri, sonuçların kanıtlanabilmesiyle tamamlanır. Monitic filo genelinde güncel, bekleyen ve başarısız uç noktaları başarısızlık nedenleriyle birlikte raporlar; uyumluluk odaklı raporlar denetçilere ve yönetime sunulacak kanıt olarak tasarlanmıştır. Bu çıktı, farklı ekipler için farklı bir sorunu çözer:
🏢 Kurumsal BT ekipleri
WSUS, GPO ve manuel listeler arasında dağılmış süreci tek konsolda toplar; mevcut WSUS yatırımını bozmadan görünürlük kazanır.
🔐 Güvenlik ve uyumluluk sorumluları
CVE eşleşmeli kuyruk ile hangi açığın hangi cihazda kapandığını izler; Güvenlik Uyumluluğu modülüyle yamanın ötesindeki yapılandırma duruşunu da takip eder.
🧑💼 MSP'ler (Yönetilen Hizmet Sağlayıcılar)
Şirket ve birim sınırları ile rol bazlı erişim (RBAC) sayesinde her müşterinin yama durumunu ayrı ayrı yönetir ve raporlar.

Monitic Yama Yönetimini Kurumunuzda Kullanmaya Başlayın
LeadPro olarak Monitic kurulum, lisanslama ve teknik destek süreçlerinde yanınızdayız.